
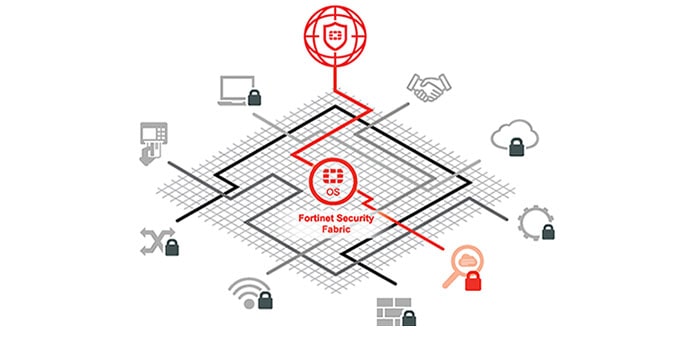

Fortinet Security Fabric désigne une approche d’intégration de composants de sécurité du fournisseur. Son intérêt dépend des produits, fonctions et connexions effectivement déployés. Une marque ou un ensemble d’équipements ne garantit pas une protection complète.
Identifier le périmètre réellement couvert
Lister passerelles, terminaux, services cloud, sources d’événements et consoles concernés. Vérifier les systèmes pris en charge et les fonctions disponibles dans les licences retenues.
Comprendre l’intégration
Le partage d’informations peut aider la visibilité et la réponse selon les composants et réglages. Il faut vérifier les flux, les règles et les autorisations ; une fonction annoncée n’est pas forcément active.
Préparer exploitation et réponse
Définir mises à jour, suivi des alertes, sauvegarde des configurations et rôles des intervenants. Les chiffres généraux sur la durée de vie des malwares ne décrivent pas la couverture d’un déploiement particulier.
Comparer avec le besoin de l’entreprise
Évaluer compatibilité, compétences, coût, support et réversibilité. Une décision doit porter sur les fonctions et engagements réellement nécessaires, quel que soit le fournisseur retenu.
Guides complémentaires
sécurité informatique, critères de protection des postes.
Évaluer une architecture Fortinet sur un scénario complet
Les possibilités de coordination entre produits doivent être vérifiées pour les modèles, versions, licences et services réellement retenus. Une marque commune ne prouve pas que toutes les fonctions sont activées ni qu’un intervenant traite les alertes.
Identifier les produits et les flux
Listez les équipements, leurs rôles et les informations échangées. Faites préciser les composants nécessaires au scénario de détection ou de réponse envisagé. Les tâches d’administration et les dépendances aux services doivent être incluses dans le périmètre d’exploitation.
Tester la réponse prévue
Avec l’intégrateur, utilisez un exercice autorisé et adapté pour observer la remontée, l’analyse et le traitement d’un événement. Vérifiez les contacts et les effets sur un utilisateur. Une alerte affichée dans une console ne valide pas la résolution d’un incident.
Préparer maintenance et continuité
Documentez les sauvegardes de configuration, les renouvellements et les accès de secours. Vérifiez les compatibilités avant les mises à jour. Les personnes qui assurent le support doivent comprendre le fonctionnement déployé et ses limites.
Un exemple pour une PME à Genève
Exemple illustratif. Une PME multisite à Genève compare une architecture intégrée à ses équipements existants. L’essai porte sur les accès entre sites, un incident simulé et la restauration d’une configuration, avec les fonctions confirmées dans l’offre.
Demandez un schéma de l’architecture proposée et un compte rendu d’essai, plutôt qu’une simple liste de produits appartenant au même écosystème.
Pour préciser le rôle des protections et leur suivi, retrouvez MDR : qui surveille et répond aux alertes ? et FIM : surveiller les modifications de fichiers. Les fonctions disponibles et les actions de réponse doivent être confirmées dans l’offre retenue.
Faire le point avec Pixel IT à Genève
Vous souhaitez identifier les mesures à traiter en premier ? Pixel IT accompagne les PME genevoises en sécurité informatique. Décrivez votre environnement et vos besoins pour définir une intervention adaptée.
Sources et documentation
- Fortinet : présentation de la Security Fabric
- OFCS : protection de base des entreprises et des autorités
Documentation vérifiée le 15 octobre 2026. Les fonctions disponibles dépendent des produits, versions, licences et réglages concernés.
 à Genève. Copyright © 2026 Pixel IT Sàrl